代码虚拟化技术 筑牢IoT安全防线的核心利器
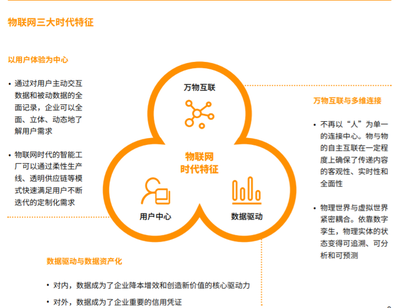
随着物联网(IoT)设备数量呈指数级增长,万物互联的时代已全面来临。从智能家居到工业控制,从智慧城市到车联网,IoT技术正在重塑各行各业。繁荣的背后隐藏着巨大的安全隐患:设备碎片化、固件易被逆向、通信协议脆弱、核心算法遭窃取……这些痛点不仅威胁用户隐私,更可能引发物理世界的安全事故。如何让万物互联真正安全?几维安全给出的答案是——以代码虚拟化技术直击IoT安全的核心痛点。
IoT安全的四大核心痛点
- 固件与代码易被逆向:多数IoT设备缺乏强的安全防护,攻击者可轻易提取固件、反编译代码,从而发现漏洞、植入恶意逻辑。
- 核心算法与知识产权流失:设备中运行的专有算法、密钥或授权逻辑一旦被逆向,将导致商业机密泄露和仿冒产品泛滥。
- 运行时攻击难以防御:动态调试、内存篡改、注入攻击等运行时威胁,使静态防护形同虚设。
- 资源受限与安全需求矛盾:低功耗、低算力的IoT终端往往无法承载传统安全方案,导致安全被牺牲。
代码虚拟化:从根源上瓦解攻击链条
代码虚拟化技术并非简单的混淆或加密,而是将原始机器码转换为自定义的虚拟指令集,并由内置的虚拟机解释执行。对攻击者而言,原始逻辑完全“消失”在虚拟化层之后。几维安全将这一技术深度适配到IoT场景,带来三重核心价值:
- 抗逆向与防篡改:虚拟化后的代码无法被标准反编译工具识别,攻击者无法推测执行流程,内存中的代码也始终以加密形态存在,任何篡改都会导致虚拟机拒绝执行。
- 算法白盒保护:密钥和核心算法可嵌入虚拟指令流中,实现“白盒加密”效果,即使设备被物理拆解,密钥也不会暴露。
- 资源友好型保护:几维安全的虚拟化引擎专为MCU、RTOS及轻量级Linux设计,性能损耗可控,满足低功耗设备的实时性要求。
与传统的安全启动、安全芯片相比,代码虚拟化具有独特的差异化优势:安全芯片需要额外硬件成本,且大多只保护密钥存储,无法保护整个算法逻辑;安全启动易被绕过,无法抵御运行时攻击;而代码虚拟化不依赖特定硬件,灵活部署于既有设备,并能覆盖代码全生命周期——从静态存储到动态运行。
落地实践:几维安全在IoT场景中的应用
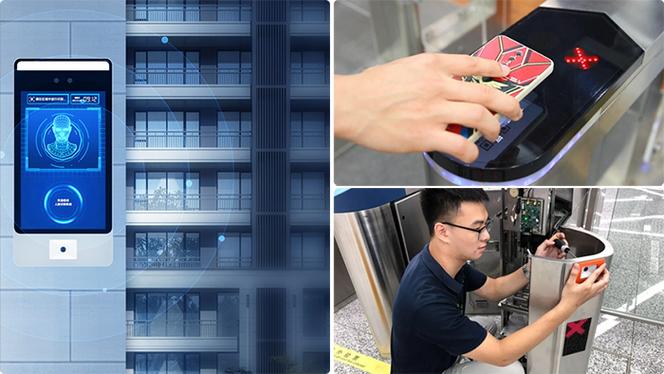
- 智能门锁/摄像头:保护身份认证算法与通信密钥,防止克隆攻击。
- 工业PLC/传感器:虚拟化控制逻辑,防止恶意指令注入导致产线瘫痪。
- 车联网T-Box:保护CAN总线指令与诊断协议,抵御远程控车攻击。
- 可穿戴医疗设备:确保生命体征算法与患者数据不被篡改。
让万物互联更安全
IoT安全不能仅靠“打补丁”,而需要从设计之初就植入主动防御基因。几维安全以代码虚拟化为核心,结合完整性校验、反调试、白盒密码等多层技术,为IoT设备打造一体化的安全底座。在万物互联的浪潮中,只有每个节点都足够坚韧,整个网络才能抵御风浪。几维安全愿与产业链伙伴携手,让安全成为IoT的默认属性,让智能真正惠及每一个人。
如若转载,请注明出处:http://www.nzdqj.com/product/37.html
更新时间:2026-10-15 08:28:01